MCP Inspector 2.15.0で直った脆弱性4件|2.14.0との比較で分かった影響と、更新後に版を確かめる方法
MCP Inspector 2.15.0で脆弱性4件が直った
MCPサーバーの動作を確かめる開発ツール「MCP Inspector」の2.15.0が、2026年11月12日に公開されました(2.15.0のリリースノート)。MCP(Model Context Protocol)は、AIのアプリが外部のツールやデータにつながるための共通の仕組みです。MCP InspectorはそのMCPのプロジェクトが公開している開発ツールで、作ったMCPサーバーにつないで、ツールの一覧や呼び出しの結果をWeb画面やコマンドラインで確かめられます。
2.15.0のリリースノートには、4件の脆弱性を直したとあります。4件は、信頼できないMCPサーバーにつないだとき、出どころの分からないserver.json(MCPサーバーの配布情報を書いたファイル)を取り込んだとき、ほかのユーザーと共有しているWindowsで試験的なコマンド「mcpdo」を使うときに起きる問題です。リリースノートは、npx @modelcontextprotocol/inspector@latestで更新するよう案内しています。
この記事では、Dockerのコンテナーに2.14.0と2.15.0を入れ、悪意のあるMCPサーバーの役をするプログラムにつないだり、手を加えたserver.jsonを取り込み画面に貼ったりして、4件のうち3件の違いを確かめました。影響を受ける版と使い方、2.14.0で起きたこと、更新と版の確かめ方を順に説明します。
要点
2.x系のMCP Inspectorは2.15.0以降へ。手元で比べた3件は、2.14.0で起き、2.15.0では止まった
Dockerのコンテナーで、2.14.0と2.15.0を同じ条件で比べた結果です。
クラウドのメタデータ用アドレス
2.14.0は、MCPサーバーが指定した100.100.100.200へ要求を送った
Alibaba Cloudの仮想マシンで、マシンの情報を返すサービスのアドレスです。2.15.0は警告を出して送りませんでした。2.12.0以前の2.x系は、AWSなどが使う169.254.169.254へも送ります。
Web版のメモリ
応答を流し続けるMCPサーバーで、2.14.0のWeb版は2秒足らずで強制終了した
メモリを約1.5GBに制限したコンテナーでの結果です。2.15.0は約1.5GBを受け取っても動き続け、メモリ使用量は約0.3GB以下でした。
server.jsonの取り込み
2.15.0は、実行に使う環境変数を値つきで表示し、実行内容を変える変数に警告を付ける
NODE_OPTIONSのように実行内容を変える変数があると、確認のチェックを入れるまでサーバーを追加できません。
更新先
2.x系は2.15.0以降、1.x系は1.0.5以降
2.x系は、起動に使うコマンドに--versionを付けると、そのコマンドで動く版が分かります。
4件の脆弱性は影響する版と起きる条件がそれぞれ違う
公開された4件のセキュリティアドバイザリー(脆弱性の内容と対象の版を知らせる告知)を、深刻度、対象の版、起きる条件で並べます。深刻度は、各アドバイザリーが示すLow・Mediumと、CVSS(脆弱性の深刻度を0〜10で表す共通の点数)です。3件は、悪意のあるMCPサーバーや手を加えられたserver.jsonを相手にしたときに起き、残る1件は、Windowsで試験的なコマンド「mcpdo」を使う場合に起きます。
Medium(CVSS 6.5)
Web版のバックエンドがメモリ不足で止まる
対象: 2.0.0〜2.14.0
条件: つないだMCPサーバーが、応答のデータを終わらせずに流し続ける
Medium(CVSS 5.0)
mcpdoが、常駐するプロセス(デーモン)を装ったプログラムへトークンを渡す
対象: 2.10.0〜2.14.0
条件: Windowsでmcpdoを使い、同じパソコンのほかのユーザーが先に通信の通り道を作る
Low(CVSS 3.1)
クラウドのメタデータ用アドレスへ要求を送る
対象: 2.0.0〜2.14.0、1.0.4以前
条件: つないだMCPサーバーが、ログインの案内で100.100.100.200などを指定する
Low
server.jsonの環境変数の値が、取り込み画面の確認欄に出ない
対象: 2.14.0
条件: 出どころの分からないserver.jsonを、Web版に取り込んで追加する
影響が大きいのは、ほかの人が公開しているMCPサーバーを試すときと、配布されているserver.jsonを取り込むときです。1.x系(v1)が対象になるのは、メタデータ用アドレスの1件だけで、修正版は1.0.5です。ほかの3件は2.x系だけの問題です。
2.14.0はMCPサーバーが指定したAlibaba Cloudなどのメタデータ用アドレスへ要求を送った
ログインが必要なMCPサーバーは、最初の要求に401(認証が必要)を返し、ログインの設定を書いた文書(resource metadata)のURLを一緒に知らせます。MCP Inspectorは、その案内に従ってURLへ要求を送ります。
MCPサーバーがこのURLにクラウドのメタデータサービスのアドレスを書くと、Inspectorを動かしているマシンがそのアドレスへ要求を送ります。メタデータサービスは、クラウドの仮想マシンの中からだけ要求を送れるサービスで、そのマシンの情報や一時的な認証情報を返します。こうした要求を止める仕組みは2.13.0で入り(2.13.0のリリースノート)、AWSやGoogle Cloudなどが使う169.254.0.0/16(169.254.169.254など)へは送らなくなりました。2.15.0では、Alibaba CloudのECSが使う100.100.100.200と、Oracle Cloud Infrastructure Classicが使う192.0.0.192が、送らない対象に加わりました(2.15.0の該当するソースコード)。
手元では、Dockerのネットワークの100.100.100.200に、受けた要求を記録するだけのサーバーを置きました。そのうえで、401を返してログインの文書のURLをhttp://100.100.100.200/latest/meta-data/にするMCPサーバーへ、CLI(mcp-inspector --cli <URL> --method tools/list)でつなぎました。
2.14.0
100.100.100.200に、GET /latest/meta-data/ が1件届いた
警告は出ず、最後は401のエラーで終わりました。要求を送ったことは、出力からは分かりません。
2.15.0
要求を送らず、拒否した理由を警告で表示した
記録用のサーバーに届いた要求は0件でした。最後は2.14.0と同じ401のエラーで終わります。
Warning: Refused to fetch http://100.100.100.200/latest/meta-data/: Refusing to fetch from a link-local or metadata address (100.100.100.200)2.15.0のCLIが出した警告です。100.100.100.200を10進数で書いたURL(http://1684301000/)でも、2.14.0は要求を送り、2.15.0は同じ警告で止めました。169.254.169.254で同じことをすると、2.12.0は要求を送り、2.13.0は送りませんでした。
この問題で影響を受けるのは、クラウドの仮想マシンでInspectorを動かし、信頼できないMCPサーバーにつなぐ場合です。2.13.0と2.14.0では、Alibaba CloudのECSとOracle Cloud Infrastructure Classicの仮想マシンが対象です。2.12.0以前の2.x系では、AWSやGoogle Cloudなどの仮想マシンも対象になります。Web版では、ログインの文書をバックエンドの中継(/api/fetch)が代わりに取りに行き、リリースノートはこの中継も修正の対象に挙げています。
2.14.0のWeb版は応答を流し続けるMCPサーバーにつなぐと強制終了した
Web版のMCP Inspector(npx @modelcontextprotocol/inspectorで起動する既定の画面)は、ブラウザーの画面と、MCPサーバーとのやり取りを中継するバックエンド(Node.jsのプロセス)でできています。バックエンドは、画面で通信の中身を見られるように、MCPサーバーの応答の本文を記録します。
2.14.0は、要求への応答がイベントストリーム(データを少しずつ送り続ける形式)で返ってくると、その本文を終わりまでメモリにためていました。MCPサーバーが応答を終わらせずに流し続けると、バックエンドのメモリが増え続けて止まり、そのバックエンドにつないでいたほかのMCPサーバーとのセッションも切れます。2.15.0では、記録する本文に1MiBの上限ができました。
同じMCPサーバーにつないだときの、バックエンドのメモリ使用量
2.14.0
約1.3GB
つないで1秒後。2秒後にはメモリの制限で強制終了しました。
2.15.0
最大 約0.26GB
1,500MiB(約1.5GB)をすべて受け取っても、45秒間動き続けました。
メモリを1,536MiB(約1.5GB)に制限したコンテナーで、バックエンドのメモリ使用量(VmRSS)を1秒ごとに記録。最大値は記録の間隔で多少変わります。MCPサーバーの役のプログラムは、最初の要求(initialize)への応答として1MiBずつ最大1,500MiBを送ります。Node.js 24.22.3、2026年11月17日に確認。
手元では、Web版のバックエンドを起動し、画面が使うAPI(/api/mcp/connectと/api/mcp/send)をcurlで呼んで、データを流し続けるMCPサーバーにつなぎました。2.14.0では、MCPサーバーの役のプログラムが1,197MiBを送ったところで接続が切れています。
2.15.0はserver.jsonの取り込みで環境変数の値と警告を表示する
Web版には、MCPサーバーの配布情報を書いたserver.jsonを貼り付けて、サーバーを追加する機能があります(「Add Servers」の「Import from registry config」)。2.14.0では、追加する前に、実行されるコマンドを見せる「Command to Run」の欄が加わりました。
server.jsonには、サーバーを起動するときの環境変数と、その既定値も書けます。2.14.0の「Command to Run」に出るのは環境変数の名前だけでした。NODE_OPTIONS(Node.jsの起動時に読み込むプログラムを指定できる変数)やnpm_config_registry(npmがパッケージを取りに行く先)に値を書いておくと、表示されるコマンドが正しいパッケージ名のままでも、別のプログラムが動きます。
手元では、NODE_OPTIONSに既定値を書いたserver.jsonを用意し、2.14.0と2.15.0の取り込み画面に貼りました。追加のボタンは押していません。
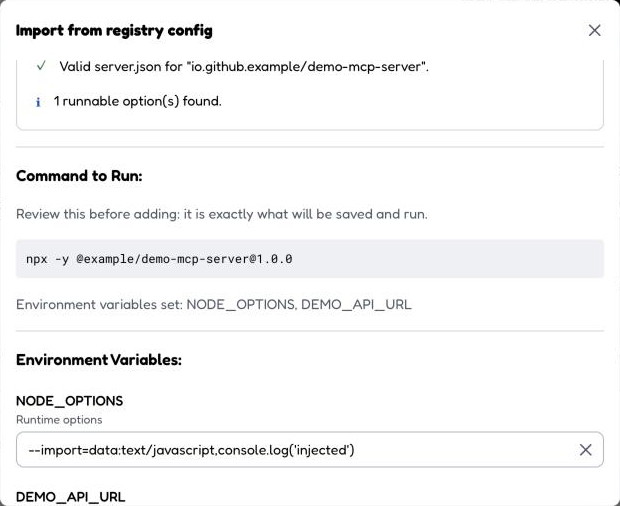
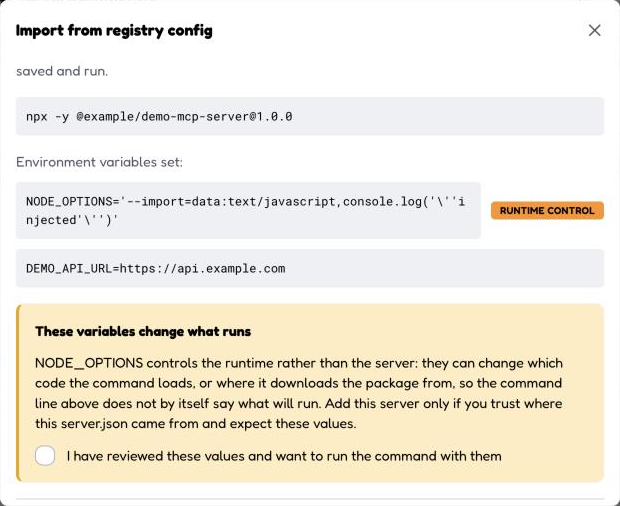
2.15.0で警告が付くのは、実行する環境(Node.js、npm、Pythonなど)の動きを変える変数です。2.15.0の画面の処理では、PATHと、NODE_、NPM_CONFIG_、UV_、PIP_、PYTHON、DOCKER_、LD_、DYLD_などで始まる変数が対象で、名前の大文字・小文字は区別しません。NODE_ENVやPYTHONUNBUFFEREDなどの一部は対象外です。2.15.0でも、警告の付いた値が自分の設定したいものかを確かめてから、チェックボックスに印を付けます。
2.14.0までのWindowsのmcpdoはデーモンを装ったプログラムにもトークンを渡す作りだった
mcpdoは、MCP Inspectorのパッケージに入っている試験的なコマンドです(npx -p @modelcontextprotocol/inspector mcpdo)。一度つないだMCPサーバーとの接続を手元のデーモン(裏で動き続けるプロセス)に持たせ、そこへ続けて複数のコマンドを送れます。
Windowsでは、mcpdoとデーモンが通信する通り道(名前付きパイプ)の名前を、デーモンのフォルダーの場所から計算していたので、ほかのユーザーにも名前を予測できました。同じパソコンのほかのユーザーが先にその名前で通り道を作ると、mcpdoはそれを本物のデーモンとして扱い、認証に使うトークンを渡す作りでした。2.15.0のmcpdoは、デーモンがそのユーザーのトークンを持っていることを先に確かめ、確かめられるまで何も送りません。対象は2.10.0〜2.14.0です。
この問題はWindowsを複数のユーザーで使う環境で起きます。原因と修正の内容は、アドバイザリーとリリースノートで確かめました。ほかのユーザーと共有しているWindowsでmcpdoを使う場合は、2.15.0以降へ上げてから使います。
2.15.0以降へ更新して動いている版を確かめる手順
MCP Inspectorの入れ方によって、更新の方法が変わります。どの場合も、更新したあとに版を確かめます。
手順1
いま動いている版を確かめる
2.x系では、起動に使っているコマンドに--versionを付けると、そのコマンドで動く版が表示されます。Web版の画面では、左下にv2.15.0のように版が出ます。プロジェクトの開発用の依存に入れている場合は、プロジェクトのフォルダーでnpm lsを使います。
npx @modelcontextprotocol/inspector --version
npm ls @modelcontextprotocol/inspector
手順2
入れ方に合わせて2.15.0以降へ上げる
npxで起動している場合は、リリースノートの案内どおり@latestを付けて起動します。版を固定したい場合は、@2.15.0のように2.15.0以降の版を書きます。プロジェクトの依存やグローバルに入れている場合は、入れ直します。2.13.0以前から上げる場合は、Node.jsの版も確かめます。2.14.0から、package.jsonが求めるNode.jsは22.23.4以上(22系)、24.22.1以上(24系)、26.12.1以上に上がりました。
npx @modelcontextprotocol/inspector@latest
npm install --save-dev @modelcontextprotocol/inspector@latest
npm install -g @modelcontextprotocol/inspector@latest
手順3
1.x系を使い続けている場合は1.0.5以降へ上げる
1.x系はnpmで非推奨とされていて、2.x系への移行が案内されています。セキュリティの修正だけをv1-latestのタグで出しています。npx @modelcontextprotocol/inspector@v1-latestで、2026年11月17日の時点では1.0.5が動きました。1.x系に--versionを付けると、版は表示されずにそのまま起動したので、プロジェクトに入れている場合はnpm lsで版を確かめます。
手順4
もう一度--versionで、2.15.0以降の版が動くことを確かめる
2026年11月17日に手元のコンテナーの空のフォルダーで試すと、@latestを付けた場合も、版を書かずにnpx @modelcontextprotocol/inspector --versionとした場合も、2.15.0と表示されました。2.14.0を依存に入れたプロジェクトのフォルダーで版を書かずに実行すると、依存に入れた2.14.0が動きました。
更新したあと、server.jsonを取り込むときは、表示される環境変数の値と警告を読んでから追加します。クラウドの仮想マシンでInspectorを動かす場合は、試すMCPサーバーの公開元を確かめてからつなぎます。
参考資料
- MCP Inspector 2.15.0のリリースノート
- セキュリティアドバイザリー: GHSA-fvg8-f358-w2c8、GHSA-9w48-x22j-rrm7、GHSA-pp85-586h-2m95、GHSA-5572-x678-xmv8
- MCP InspectorのREADME
- npmの@modelcontextprotocol/inspector
検証環境
- macOS 27.2.1(Apple Silicon)、Docker Desktop 4.79.0
- コンテナー: node:24-trixie-slim(Node.js 24.22.3、npm 11.19.1)
- MCP Inspector 2.14.0・2.15.0(169.254.169.254への要求の比較だけ2.12.0・2.13.0も)
- 検証日: 2026年11月17日
この記事は、AIが調査と下書きを担当し、上記の環境で実際に動かして結果を確かめ、下書きとは別の担当が公開前に本文と出典を確認しています。制作と訂正の方針は編集・訂正方針で公開しています。